OpenRoadCode
Public API reference for OpenRoadCode

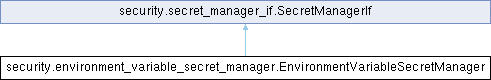
Read secrets from an environment file and process environment. More...
Public Member Functions | |
| Path|None | secrets_file (self) |
| Return the backing environment file, when this manager owns one. | |
| None | set_secret (self, str name, str value) |
| Persist one secret in the backing environment file. | |
| str|None | get_secret (self, str name) |
Return a secret value, or None when it is unavailable. | |
 Public Member Functions inherited from security.secret_manager_if.SecretManagerIf | |
| str | require_secret (self, str name) |
| Return a required secret or raise a descriptive error. | |
Read secrets from an environment file and process environment.
Args: environment: Optional environment mapping. Supplying one is useful for tests. When omitted, values are loaded from secrets_file and then overridden by os.environ.
prefix: Optional prefix added before each requested secret name.
secrets_file: Environment-style secrets file used when environment is omitted. When omitted, a platform-appropriate default is resolved at runtime.
| str | None security.environment_variable_secret_manager.EnvironmentVariableSecretManager.get_secret | ( | self, | |
| str | name | ||
| ) |
Return a secret value, or None when it is unavailable.
| name | Stable secret name. |
None when it is unavailable. Reimplemented from security.secret_manager_if.SecretManagerIf.
| None security.environment_variable_secret_manager.EnvironmentVariableSecretManager.set_secret | ( | self, | |
| str | name, | ||
| str | value | ||
| ) |
Persist one secret in the backing environment file.
Process-environment-only managers are intentionally read-only.